
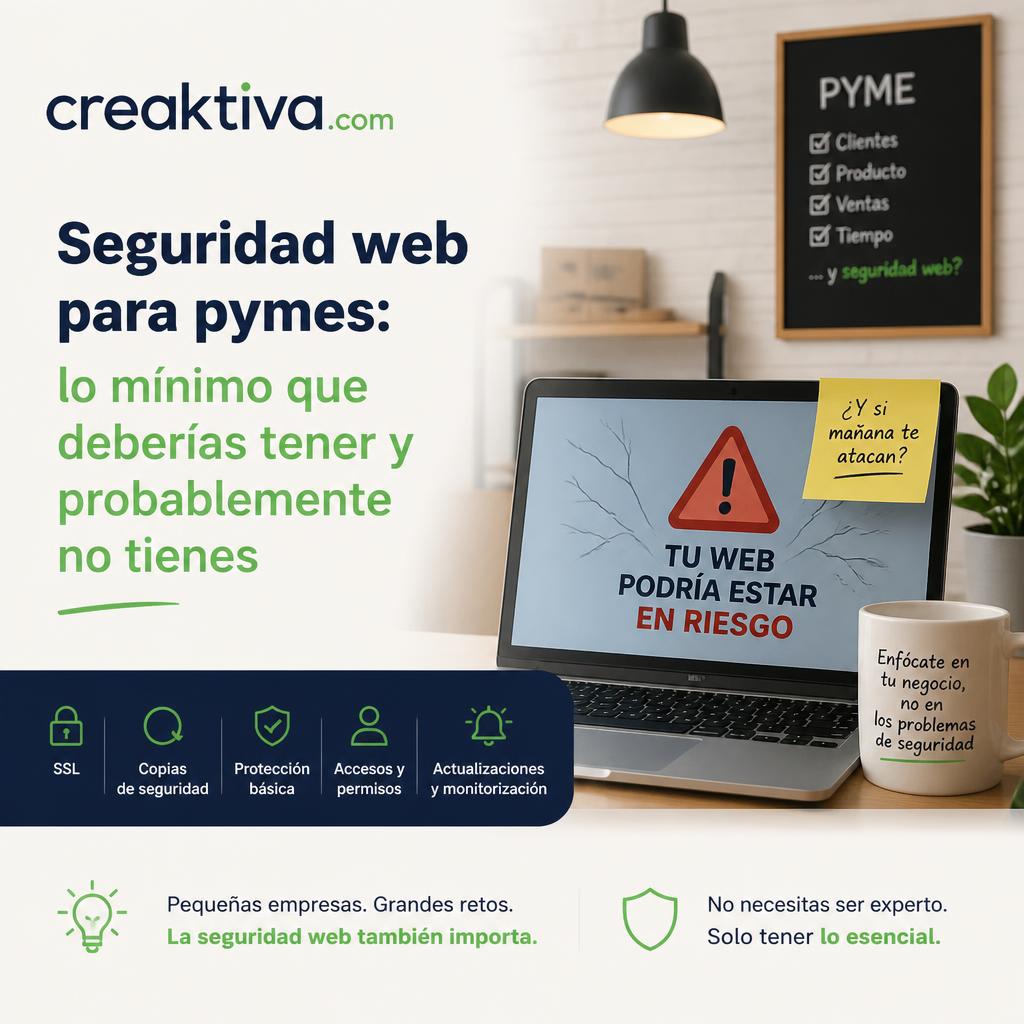
«Mi negocio es pequeño, ¿quién va a querer atacar mi web?» es una de las frases más repetidas y más equivocadas en seguridad digital. La inmensa mayoría de los ataques a webs no van dirigidos a un negocio en concreto: son procesos automatizados que rastrean internet buscando vulnerabilidades conocidas, sin importarles el tamaño de la empresa. Una web pequeña con una versión de WordPress desactualizada es, para esos sistemas, exactamente igual de atractiva que una web grande con el mismo fallo.
Por qué las pymes son un objetivo más fácil, no más raro
Las grandes empresas suelen tener equipos y presupuestos dedicados a seguridad. Las pymes, en cambio, a menudo dejan la web funcionando sin revisión alguna una vez que está publicada. Esa diferencia no pasa desapercibida: los atacantes automatizados priorizan objetivos donde la probabilidad de encontrar una vulnerabilidad sin parchear es más alta, y las webs sin mantenimiento activo son precisamente eso.
Las medidas mínimas que toda web debería tener
Certificado SSL activo y correctamente configurado. Es lo que hace que la web cargue con «https» y el candado en el navegador. Sin esto, cualquier dato que un visitante introduzca —incluidas contraseñas o datos de pago— viaja sin cifrar, y además Google penaliza la falta de HTTPS en el posicionamiento.
Contraseñas robustas y gestión de accesos. Contraseñas únicas y complejas para cada usuario con acceso al panel de administración, y revisar periódicamente quién tiene acceso, eliminando cuentas de personas que ya no las necesitan.
Autenticación en dos pasos para el acceso al panel de administración, que añade una capa de protección incluso si una contraseña llega a filtrarse.
Actualizaciones al día. El núcleo del CMS, los plugins y el tema deben mantenerse actualizados, porque muchas actualizaciones existen específicamente para corregir vulnerabilidades ya descubiertas y publicadas.
Copias de seguridad automáticas y verificadas, almacenadas fuera del propio servidor. Si el servidor se ve comprometido y la única copia de seguridad está en el mismo lugar, esa copia también puede perderse.
Un firewall de aplicación web (WAF). Filtra tráfico malicioso antes de que llegue a ejecutarse en la web, bloqueando muchos de los ataques automatizados más comunes sin intervención manual.
Límite de intentos de inicio de sesión. Sin esta protección, un atacante puede probar miles de combinaciones de usuario y contraseña de forma automatizada hasta acertar (un ataque conocido como fuerza bruta).
Señales de que una web ha sido comprometida
- Redirecciones extrañas a otras webs sin que nadie las haya configurado.
- Aparición de contenido, enlaces o anuncios que nadie del negocio ha publicado.
- El navegador o Google Search Console muestran avisos de contenido malicioso o phishing.
- Caídas de rendimiento repentinas sin motivo aparente, a veces causadas por scripts maliciosos consumiendo recursos del servidor.
- Bajadas bruscas de tráfico orgánico, porque Google puede penalizar o directamente eliminar de sus resultados una web marcada como insegura.
Si detectas cualquiera de estas señales, actuar rápido reduce enormemente el daño: cuanto más tiempo pasa una web comprometida sin corregirse, más difícil es limpiar completamente el problema y recuperar la reputación ante Google.
El coste real de no invertir en seguridad
El argumento de «no tengo presupuesto para seguridad» no tiene en cuenta el coste de no tenerla. Recuperar una web hackeada implica, casi siempre: horas de un especialista limpiando el código y la base de datos, la posible pérdida de datos si las copias de seguridad no funcionaban bien, el tiempo que la web está caída o funcionando mal (con la consiguiente pérdida de ventas), y en muchos casos una penalización de Google de la que la web tarda semanas o meses en recuperarse, incluso después de solucionar el problema técnico.
Comparado con ese escenario, el coste de mantener unas medidas de seguridad básicas de forma continua es mínimo.
Una lista de comprobación rápida
- ¿Tu web carga con «https» y el candado verde en el navegador?
- ¿Sabes cuándo se actualizó por última vez el CMS y los plugins?
- ¿Existe una copia de seguridad reciente y comprobada, guardada fuera del servidor?
- ¿El acceso al panel de administración tiene autenticación en dos pasos?
- ¿Alguien revisa periódicamente quién tiene acceso a la web?
- ¿Existe algún sistema que bloquee intentos repetidos de inicio de sesión fallidos?
Si has respondido «no lo sé» a más de una de estas preguntas, tu web probablemente tiene un nivel de seguridad más bajo del que crees.
La seguridad web no es una funcionalidad opcional que se añade cuando «haya tiempo»: es parte básica de mantener un negocio digital funcionando con normalidad.
Si no sabes en qué estado de seguridad está tu web, pídenos una revisión gratuita y te lo decimos sin tecnicismos.